
Es ist ein Montagmorgen in einem mittelständischen Maschinenbaubetrieb in Deutschland. Die Fertigungsstraßen stehen still, die Messwerte der Qualitätskontrolle spielen verrückt und der Durchsatz bricht ein. Auf den IT-Monitoren im Kontrollzentrum ist vordergründig jedoch kein Fehler zu sehen. Die Systeme geben weiterhin grünes Licht. Was zunächst wie eine rein technische Störung aussieht, entpuppt sich später als ein koordinierter Angriff: Manipulierte Sensordaten auf der Fertigungsebene (OT) sind Teil eines größeren Angriffs, bei dem auch Mitarbeiter und das Vertrauen in das Unternehmen ins Visier genommen werden.
Genau diese Kombination verschiedener Angriffsebenen macht dieses beispielhafte Szenario zu einem hybriden Angriff. Nicht nur die Produktionssysteme sind betroffen. Auch Mitarbeiter können mit gefälschten Nachrichten oder Stimmen getäuscht werden, während gleichzeitig versucht wird, Kunden und Geschäftspartner durch gezielte Desinformation über das Unternehmen in Branchenforen zu verunsichern. Eine aktuelle Studie des Instituts der deutschen Wirtschaft (IW) zeigt, dass jedes fünfte Unternehmen in Deutschland (19%) bereits stark oder sehr stark durch hybride Bedrohungen aus dem Ausland beeinträchtigt wird. Bei mittelgroßen Betrieben mit 50 bis 249 Beschäftigten liegt dieser Wert sogar bei 27%.
Künstliche Intelligenz (KI) kann solche Angriffe zusätzlich erleichtern und beschleunigen. Sie ermöglicht beispielsweise die Erstellung überzeugend gefälschter Inhalte und kann Angreifern dabei helfen, verschiedene Angriffselemente miteinander zu kombinieren. Dadurch verschwimmt die Grenze zwischen klassischer Cyberattacke, Manipulation von Produktionssystemen und gezielter Desinformation.
Was bedeutet „hybrid“ im KI-Zeitalter?
Ein hybrider Angriff kombiniert mehrere unterschiedliche Angriffsmethoden, die sich gegenseitig ergänzen. Dabei kann ein Unternehmen gleichzeitig über seine IT-Systeme, die Produktion und seine Mitarbeiter oder Geschäftspartner angegriffen werden.
Der Begriff stammt ursprünglich aus der Sicherheitspolitik. Dort bezeichnet er die Kombination verschiedener Mittel, etwa militärischer Druck, Spionage, wirtschaftliche Einflussnahme und Desinformation. In der Cybersecurity wird das Prinzip auf digitale und physische Unternehmensbereiche übertragen.
Ein klassischer Cyberangriff lässt sich oft relativ klar nachvollziehen: Eine Phishing-Mail führt beispielsweise dazu, dass Schadsoftware auf einem Rechner installiert wird. Anschließend werden Daten verschlüsselt und das Unternehmen erhält eine Lösegeldforderung.
Bei einem hybriden Angriff können dagegen mehrere Angriffswege gleichzeitig zusammenspielen. Während beispielsweise IT-Systeme angegriffen werden, werden Produktionsdaten manipuliert und Mitarbeiter mit gefälschten Nachrichten, Stimmen oder Deepfakes getäuscht. Parallel dazu können falsche Informationen über das Unternehmen verbreitet werden.
Vereinfacht lassen sich drei Ebenen unterscheiden:
                  HYBRIDER ANGRIFF
                         │
       ┌────────┼────────┐
       ▼                ▼                ▼
      IT              PRODUKTION       MENSCHEN
   Computer &         Maschinen &      Mitarbeiter,
   Netzwerke          Anlagen          Kunden & Partner
       │                │                │
   Phishing,          manipulierte     Deepfakes,
   Schadsoftware      Sensordaten      Täuschung,
   DDoS-Angriffe      Sabotage        Desinformation
  (Überlastung durch
   massenhafte Anfragen)
Kurz gesagt: Ein hybrider Angriff verbindet mehrere Angriffsmethoden oder Angriffsebenen. Ziel kann nicht nur die IT eines Unternehmens sein, sondern gleichzeitig auch die Produktion, Mitarbeiter, Geschäftspartner oder das Vertrauen in das Unternehmen.
Wo KI hybride Angriffe unterstützen kann
Automatisierte Suche nach Schwachstellen: KI-gestützte Systeme können große Mengen technischer Informationen analysieren und dabei helfen, potenzielle Schwachstellen in Netzwerken oder Anwendungen zu identifizieren. Wie stark solche Systeme bereits autonom Zero-Day-Schwachstellen finden und ausnutzen können, hängt allerdings stark von den eingesetzten Werkzeugen und dem jeweiligen Angriffsszenario ab.
Gefälschte Stimmen und Deepfakes: Mit KI lassen sich Stimmen oder andere Inhalte täuschend echt nachahmen. Ein Angreifer könnte beispielsweise die Stimme einer Führungskraft imitieren und damit versuchen, Mitarbeiter zu einer Überweisung oder einer anderen Handlung zu bewegen.
Manipulation von KI-Systemen: Auch KI-Anwendungen selbst können zum Angriffsziel werden. Werden beispielsweise Trainings- oder Eingabedaten gezielt manipuliert, kann dies die Ergebnisse eines Modells beeinflussen. In einer industriellen Umgebung könnte das theoretisch auch Systeme betreffen, die beispielsweise Bilder zur Qualitätskontrolle auswerten.
Gezielte Desinformation: Generative KI erleichtert die Erstellung großer Mengen glaubwürdig wirkender Texte, Bilder, Audio- oder Videoinhalte. Damit können beispielsweise falsche Behauptungen über Sicherheitsprobleme, Lieferengpässe oder die wirtschaftliche Situation eines Unternehmens verbreitet werden.
Die Datenbasis: Was die IW-Studie offenbart
Die Ergebnisse der IW-Befragung unter mehr als 1.000 Unternehmen verdeutlichen, dass Angreifer längst nicht mehr nur auf schnelle Lösegelder aus sind. Das Motiv hinter hybriden Attacken ist zunehmend politischer und strategischer Natur: Ziel ist die Destabilisierung von Lieferketten und Wirtschaftsstrukturen.
BETROFFENHEIT DURCH HYBRIDE BEDROHUNGEN NACH UNTERNEHMENSGRÖßE
(Anteil der Betriebe in %, Quelle: IW-Zukunftspanel 2026)

Großunternehmen (> 250 Mitarb.)   ███████████████████████████████████████ 39 %
Mittelstand (50 - 249 Mitarb.)    ███████████████████████████             27 %
Gesamtwirtschaft (Durchschnitt)
███████████████████                    19 %
Besonders gefährdet sind Sektoren, die das Rückgrat der Wirtschaft bilden:
BRANCHEN(Anteil der Unternehmen mit starken oder sehr starken Auswirkungen hybrider Bedrohungen in %, Quelle: IW-Zukunftspanel 2026)

Information und Kommunikation ██████████████████████████████████ 33,1 %
Energie-, Wasserversorgung, Entsorgung
███████████████████████ 23,1 %
Wirtschaftsnahe Dienste
████████████████████ 19,5 %
Verarbeitendes Gewerbe
██████████████████ 17,4 %
Großhandel, Verkehr und Logistik
████████████████ 15,7 %- Informations- und Kommunikationsbranche: Jedes dritte Unternehmen (ca. 33 %) berichtet von starken Beeinträchtigungen.
- Energie- und Wasserversorgung: Gut jedes vierte Unternehmen (ca. 24 %) spürt die Auswirkungen hybrider Angriffe.
- Verarbeitendes Gewerbe & Industrie: Fast jedes fünfte Industrieunternehmen verzeichnet gezielte Angriffe.
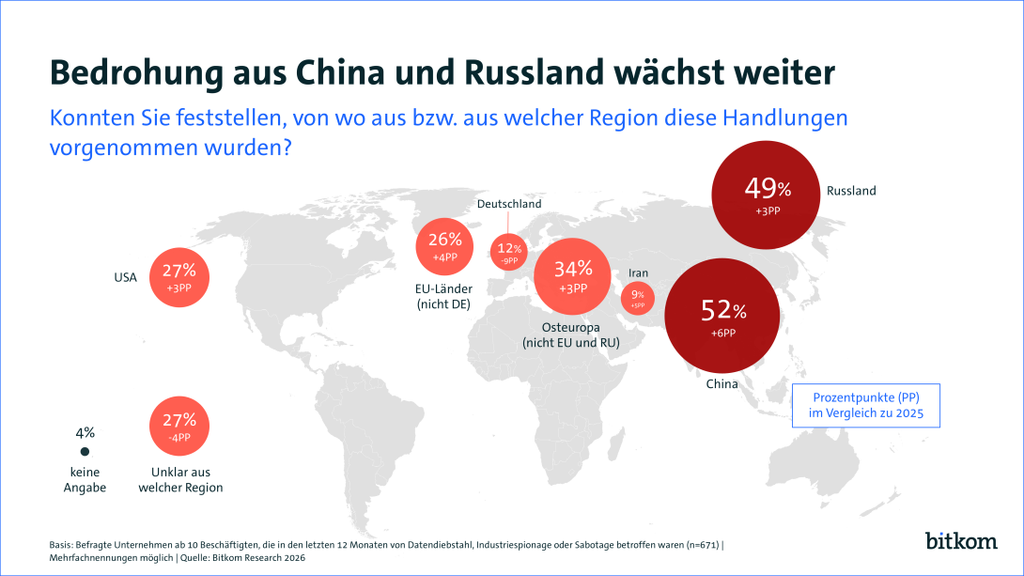
Auch die Lagebilder des Bundeskriminalamts (BKA) zeigen, dass sich die Grenzen zwischen unterschiedlichen Formen der Cyberkriminalität zunehmend überschneiden. Neben finanziell motivierten Cyberkriminellen treten staatliche oder staatlich unterstützte Akteure als mögliche Urheber von Angriffen auf. Auch aktuelle Zahlen von Bitkom zeigen, dass die Herkunft von Cyberangriffen häufig in Russland oder China vermutet beziehungsweise zurückverfolgt wird. In der aktuellen Wirtschaftsschutzstudie konnten 52% der betroffenen Unternehmen mindestens einen Angriff nach China und 49% nach Russland zurückverfolgen.
Szenario: So kann ein hybrider Angriff auf eine Fabrik ablaufen
Um zu verstehen, was einen hybriden Angriff ausmacht, hilft ein konkretes Beispiel aus der industriellen Produktion. Entscheidend ist dabei nicht ein einzelner Angriff, sondern das Zusammenspiel mehrerer Methoden. Die folgenden Phasen zeigen ein mögliches Szenario:
Phase 1 – Der Einstieg ins Unternehmen
Die Angreifer verschicken eine täuschend echt wirkende Phishing-Mail, die scheinbar von einem Zulieferer stammt. Ein Mitarbeiter öffnet den darin enthaltenen Link und ermöglicht den Angreifern dadurch den Zugang zum Unternehmensnetzwerk. Von dort aus versuchen sie, weitere Systeme zu erreichen, darunter auch Bereiche, die mit der Produktion und Logistik verbunden sind.
Phase 2 – Die Manipulation der Produktion
Statt die Fertigung sofort durch eine Ransomware-Attacke lahmzulegen, gehen die Angreifer unauffälliger vor. Sie verändern beispielsweise die von Sensoren übermittelten Werte oder hinterlegen falsche Grenzwerte für Maschinen. Die Auswirkungen sind zunächst schwer zu erkennen: Maschinen arbeiten außerhalb des optimalen Bereichs, der Verschleiß nimmt zu und die Zahl fehlerhafter Produkte steigt.
Phase 3 – Die Täuschung der Mitarbeiter
Während die Technikabteilung nach der Ursache für die Probleme sucht, greifen die Angreifer auch die menschliche Ebene an. Der Finanzchef erhält beispielsweise einen Anruf mit einer KI-generierten Stimme, die wie die des Geschäftsführers klingt. Unter dem Vorwand eines Sicherheitsvorfalls wird er aufgefordert, eine dringende Überweisung auf ein externes Konto vorzunehmen.
Phase 4 – Der Angriff auf das Vertrauen
Parallel dazu verbreiten die Angreifer falsche Informationen über das Unternehmen. Über gefälschte Accounts oder automatisiert erstellte Beiträge werden beispielsweise angebliche Sicherheitsmängel der Produkte behauptet. Kunden und Geschäftspartner werden dadurch verunsichert. Während das Unternehmen noch mit den technischen Problemen beschäftigt ist, entsteht zusätzlich ein Imageschaden.
Was daran „hybrid“ ist
Das Entscheidende an diesem Szenario ist, dass nicht nur ein Computersystem angegriffen wird. Die Angreifer kombinieren mehrere Ebenen:
IT → Produktion → Mitarbeiter → Geschäftsumfeld
Ein einzelner Angriff könnte bereits Schaden verursachen. Die Kombination erschwert jedoch die Reaktion, weil verschiedene Abteilungen gleichzeitig mit unterschiedlichen Problemen konfrontiert sind. Während die IT nach einem Eindringling sucht, versucht die Produktion eine technische Störung zu erklären und die Geschäftsführung muss möglicherweise gleichzeitig auf gefälschte Informationen reagieren.
Genau dieses Zusammenspiel verschiedener Angriffsmethoden macht das Szenario zu einem hybriden Angriff.
Warum der deutsche Mittelstand im Visier steht
Der deutsche Mittelstand ist für Angreifer aus mehreren Gründen interessant. Viele Unternehmen sind international tätig, arbeiten mit großen Konzernen zusammen und verfügen über hochspezialisierte Produktionsanlagen. Gleichzeitig können ihre Ressourcen für Cybersicherheit geringer sein als die großer Konzerne. Besonders relevant ist dabei die Absicherung der Produktionsumgebungen, der sogenannten Operational Technology (OT).
In vielen Fabriken treffen moderne, vernetzte Industrie-4.0-Anlagen auf ältere Maschinen und gewachsene Netzwerke. Diese Systeme wurden teilweise zu einer Zeit eingerichtet, als eine Verbindung mit anderen Unternehmensnetzen oder dem Internet noch keine zentrale Rolle spielte. Eine nachträgliche Vernetzung kann deshalb neue Sicherheitsrisiken schaffen, wenn ältere Systeme nicht entsprechend abgesichert werden können.
Für Angreifer kann diese Verbindung zwischen Büro-IT und Produktion besonders interessant sein. Gelingt der Zugriff auf einen Bereich des Unternehmensnetzwerks, kann dadurch unter Umständen auch die Produktion gefährdet werden. Das macht OT-Sicherheit zu einem wichtigen Bestandteil des Schutzes industrieller Unternehmen.
Hinzu kommt die Bedeutung vieler mittelständischer Zulieferer für komplexe Lieferketten. Fällt ein Unternehmen aus, das bestimmte Komponenten oder Spezialteile produziert, kann dies auch Auswirkungen auf andere Unternehmen haben. Je stärker Produktionsprozesse voneinander abhängen, desto größer kann die wirtschaftliche Wirkung eines erfolgreichen Angriffs sein.
Maßnahmen zur Cyber-Resilienz 2.0
Klassische Sicherheitsmaßnahmen wie Firewalls, Virenschutz und Zugriffskontrollen bleiben wichtige Bestandteile der IT-Sicherheit. Gegen hybride Angriffe reichen einzelne Schutzmaßnahmen jedoch nicht mehr aus. Unternehmen müssen vielmehr dafür sorgen, dass Angriffe möglichst früh erkannt werden, sich nicht unkontrolliert auf die Produktion ausbreiten und der Betrieb auch bei einem Sicherheitsvorfall handlungsfähig bleibt.
1. IT und OT trennen und gemeinsam überwachen
Die Produktionsumgebung sollte möglichst klar vom normalen Büronetz getrennt werden. Eine solche Netzwerksegmentierung kann verhindern, dass sich ein Angreifer nach einem erfolgreichen Zugriff auf die IT ohne weitere Hürden in Richtung Produktion bewegt.
Gleichzeitig sollten Unternehmen nicht nur beide Bereiche getrennt betrachten. Sicherheitsrelevante Ereignisse aus der IT und Auffälligkeiten in der Produktion können sich gegenseitig erklären. Eine zentrale Überwachung kann deshalb dabei helfen, ungewöhnliche Vorgänge schneller miteinander in Verbindung zu bringen.
2. KI zur Erkennung von Angriffen nutzen
Künstliche Intelligenz kann nicht nur von Angreifern eingesetzt werden. Auch Unternehmen können KI-gestützte Systeme nutzen, um große Mengen an Sicherheitsdaten auszuwerten und ungewöhnliche Aktivitäten zu erkennen.
Solche Systeme können beispielsweise Abweichungen vom normalen Verhalten eines Netzwerks oder einzelner Geräte erkennen. Sie ersetzen klassische Sicherheitsmaßnahmen und menschliche Analyse jedoch nicht, sondern können diese ergänzen.
3. Mitarbeiter für Deepfakes und Voice Cloning sensibilisieren
Bei hybriden Angriffen ist nicht nur die Technik ein Angriffsziel. Auch Mitarbeiter können mit gefälschten Stimmen, E-Mails oder Videos getäuscht werden. Deshalb sollten Beschäftigte wissen, dass selbst scheinbar vertraute Kommunikationswege manipuliert werden können.
Für besonders kritische Vorgänge sollten zusätzliche Prüfungen vorgeschrieben sein. Bei einer ungewöhnlichen Zahlungsaufforderung kann beispielsweise ein Rückruf über eine unabhängig bekannte Telefonnummer erfolgen. Auch Änderungen an wichtigen Produktionsparametern sollten nach dem Mehr-Augen-Prinzip überprüft werden.
4. Den Notfallbetrieb regelmäßig testen
Cyber-Resilienz bedeutet nicht nur, Angriffe zu verhindern. Unternehmen müssen auch darauf vorbereitet sein, dass Systeme tatsächlich ausfallen.
Deshalb sollten Notfallpläne regelmäßig getestet werden. Dazu gehört die Frage, welche Produktionsprozesse bei einem Ausfall der IT noch manuell oder mit eingeschränkter digitaler Unterstützung betrieben werden können. Übungen für verschiedene Szenarien helfen außerdem dabei, Zuständigkeiten und Kommunikationswege zu klären, bevor ein echter Notfall eintritt.
5. Zulieferer und externe Partner bedenken
Die Sicherheit eines Unternehmens endet nicht am eigenen Netzwerk. Dienstleister, Zulieferer und andere Geschäftspartner können ebenfalls Teil der digitalen Lieferkette sein. Unternehmen sollten deshalb prüfen, welche Systeme und Zugänge externe Partner benötigen und wie diese abgesichert werden. Besonders bei direkten Verbindungen zu Produktionsumgebungen sind klare Zugriffsrechte und regelmäßige Überprüfungen wichtig.
Fazit: Cyber-Resilienz wird zum Wettbewerbsfaktor
Die Ergebnisse der IW-Studie zeigen, dass hybride Bedrohungen für Unternehmen in Deutschland bereits eine relevante Herausforderung darstellen. Dabei können unterschiedliche Angriffsformen zusammenkommen, von Cyberangriffen und Spionage bis hin zu Sabotage und Desinformation. Künstliche Intelligenz kann einzelne dieser Methoden zusätzlich unterstützen und Angriffe beispielsweise durch automatisierte oder personalisierte Inhalte erleichtern.
Für Unternehmen heißt das, Cybersicherheit nicht allein als Schutz der klassischen IT zu verstehen. Entscheidend ist vielmehr, auch Produktionssysteme, Mitarbeiter und externe Kommunikationswege in die Sicherheitsstrategie einzubeziehen.
Cyber-Resilienz bedeutet dabei nicht, jeden Angriff verhindern zu können. Es geht darum, Angriffe möglichst früh zu erkennen, ihre Auswirkungen zu begrenzen und den Geschäftsbetrieb auch bei einem Sicherheitsvorfall möglichst schnell wiederherzustellen. Für vernetzte Industrieunternehmen wird diese Fähigkeit damit zunehmend zu einem wichtigen Bestandteil der betrieblichen Sicherheit und Wettbewerbsfähigkeit.
Häufige Fragen zu hybriden Angriffen im KI-Zeitalter
Was ist ein hybrider Angriff?
Ein hybrider Angriff kombiniert mehrere unterschiedliche Angriffsmethoden, die sich gegenseitig ergänzen. Dabei können beispielsweise die IT, Produktionsanlagen, Mitarbeiter und die öffentliche Wahrnehmung eines Unternehmens gleichzeitig zum Ziel werden. Künstliche Intelligenz kann Angreifer unter anderem bei der Erstellung gefälschter Inhalte, der Automatisierung von Angriffen oder der Auswertung großer Datenmengen unterstützen.
Warum sind mittelständische Industrieunternehmen besonders gefährdet?
Viele mittelständische Unternehmen sind international vernetzt und arbeiten mit komplexen Produktions- und Lieferketten. Gleichzeitig bestehen in manchen Betrieben nebeneinander moderne, vernetzte Anlagen und ältere Produktionssysteme. Werden IT und Operational Technology (OT) miteinander verbunden, können Sicherheitsprobleme in einem Bereich unter Umständen auch den anderen betreffen. Die hohe Bedeutung vieler Zulieferer für industrielle Lieferketten kann zudem die wirtschaftlichen Folgen eines erfolgreichen Angriffs erhöhen.
Wie können Unternehmen sich gegen hybride Angriffe schützen?
Ein einzelner Schutzmechanismus reicht nicht aus. Unternehmen sollten IT und Produktionsnetze möglichst klar voneinander trennen, beide Bereiche gleichzeitig überwachen und Mitarbeiter für Phishing, Deepfakes und gefälschte Stimmen sensibilisieren. Für kritische Vorgänge sind zusätzliche Prüfungen sinnvoll. Ebenso wichtig sind Notfallpläne und regelmäßige Übungen, damit ein Unternehmen auch bei einem Ausfall digitaler Systeme handlungsfähig bleibt.